Cloutik vous montre en temps réel ce que vos équipements RouterOS signalent au quotidien : les catégories Critical, Warning et Info. Par conception, il ne recueille pas tout ce qu'un routeur peut envoyer. Pour garder l'historique complet, chaque connexion et chaque règle du pare-feu déclenchée pendant des mois, les logs doivent partir vers un serveur distant. Voici comment faire, sans toucher à votre configuration Cloutik.
Pourquoi le routeur seul ne suffit pas
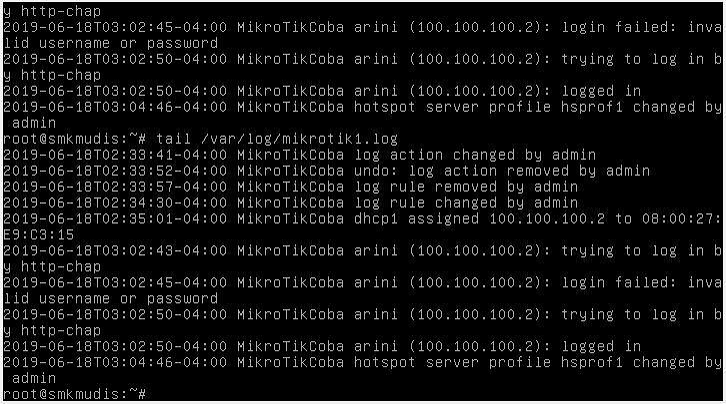
Par défaut, RouterOS ne garde que ses 1 000 dernières lignes, en mémoire, et les perd au redémarrage. C'est assez pour comprendre ce qui se passe maintenant, pas pour répondre à ces questions :
- Qui s'est connecté à ce routeur le mois dernier, par Winbox, SSH ou l'interface web ?
- Quel appareil était sur le Wi-Fi de ce site tel soir ?
- Quelle règle du pare-feu bloque ce trafic, et depuis quand ?
Quoi envoyer
Trois catégories couvrent l'exploitation courante : info, warning et error. Une règle du pare-feu ne produit de lignes que si elle a log=yesAjoutez un log-prefix pour reconnaître chaque règle dans les logs.
Envoyer les logs vers un serveur distant, en plus de Cloutik
RouterOS sait envoyer son journal à plusieurs destinations à la fois. Votre configuration Cloutik ne change pas : vous ajoutez une seconde action de journalisation. En UDP, quatre lignes suffisent dans un terminal RouterOS :/system logging action add name=remotelog target=remote remote=SERVER_IP remote-port=514
/system logging add action=remotelog topics=info
/system logging add action=remotelog topics=warning
/system logging add action=remotelog topics=error
Remplacez l'adresse et le port par ceux de votre serveur de logs.
Choisir le transport
UDP fonctionne sur toutes les versions de RouterOS : un message par paquet, rien d'autre à régler sur le routeur. Il n'est pas chiffré, et un paquet perdu n'est pas renvoyé.
TCP cache un piège. Aux formats default et syslog, RouterOS écrit ses messages les uns à la suite des autres dans le flux, sans rien entre eux : le serveur ne peut pas savoir où chacun finit. Utilisez le format CEF avec un séparateur explicite, sous RouterOS 7.18 ou plus récent. Tapez la commande dans un terminal : le formulaire de WinBox lit \n comme deux caractères.
/system logging action add name=remotelog target=remote remote=SERVER_IP remote-port=PORT remote-protocol=tcp remote-log-format=cef cef-event-delimiter="\n"
Vérifiez que votre serveur de logs lit le CEF.
TLS chiffre le même flux, sous RouterOS 7.25 ou plus récent. Importez l'autorité de certification de votre serveur avec trusted=yeset réglez check-certificate=yesSans ce réglage, RouterOS chiffre sans vérifier à qui il parle.
Pas d'adresse publique fixe ? Un routeur en 4G, ou dont l'adresse change, peut envoyer ses logs par un tunnel WireGuard sous RouterOS 7. Les logs voyagent chiffrés, et le serveur reconnaît le routeur à sa clé plutôt qu'à son adresse.
En France et dans les pays francophones
Infralogspartenaire de Cloutik, fait tout cela sous forme de service hébergé en France. Il reçoit les logs RouterOS en UDP, TCP, TLS ou par tunnel WireGuard, et les conserve douze mois. Il signale un compte qui entre après une série d'échecs, ou un routeur qui se tait, et montre tout un parc sur un seul écran. Le détail est sur sa page MikroTik RouterOSLa démo est gratuite pendant 30 jours, sans carte bancaire. L'interface est en français pour l'instant ; d'autres langues sont prévues.
En France, ceux qui offrent un Wi-Fi public, comme les hôtels, les campings et les mairies, doivent aussi conserver les données de connexion un an..